Materiais do vídeo
Relatório da PF, segundo a Poder360Matéria · 11 set 2026↗Nota pública do MP-CEDocumento oficial · 18 mai 2026↗Relato da DJ que perdeu o perfilBBC News Brasil, via Terra↗Pedidos de emergência falsosKrebs on Security · investigação↗Regras da Meta para autoridadesDocumento oficial↗Como o grupo de Vorcaro derrubava perfis no Instagram
Ninguém invadiu o Instagram: o grupo usou um e-mail oficial roubado e ofícios falsos no canal que a Meta reserva para autoridades. O dossiê do caso, o passo a passo do golpe e por que essa falha existe em todas as big techs.
Se você veio do vídeo: aqui está o caso inteiro, com os documentos, as matérias e uma explicação de como esse tipo de ataque funciona. Spoiler: ninguém precisou invadir o Instagram. Bastou parecer uma autoridade.
Antes de tudo: tudo o que está aqui vem do relatório da Polícia Federal que teve o sigilo levantado pelo STF em setembro de 2026, de notas oficiais e de reportagens citadas ao longo do texto. A investigação segue em andamento e ninguém foi condenado por esses fatos. A defesa de Daniel Vorcaro diz que as mensagens divulgadas são "seletivas, fragmentadas e descontextualizadas" e questiona a integridade do material.
Quem é quem
| Pessoa ou instituição | Papel no caso |
|---|---|
| Daniel Vorcaro | Fundador do Banco Master, liquidado pelo Banco Central em novembro de 2025. Preso na Operação Compliance Zero. |
| Luiz Phillipi Mourão, o "Sicário" | Homem de confiança de Vorcaro. Segundo a PF, executava os pedidos de remoção. Foi preso em 4 de março de 2026 e morreu no mesmo dia, sob custódia da PF em Belo Horizonte; a corporação abriu inquérito sobre a morte. |
| Ana Raquel dos Santos Ribeiro | DJ e influenciadora que teve o perfil suspenso em 2023, depois de postar sobre uma festa. |
| Martha Graeff | Então namorada de Vorcaro. Um perfil falso com o nome dela foi o alvo do pedido forjado de 2024. |
| Ministério Público do Ceará (MP-CE) | Teve o e-mail de uma servidora usado nos pedidos. Diz que foi vítima e abriu investigação própria. |
| Meta | Dona do Instagram e do Facebook. Recebeu os pedidos e removeu as contas. |
A linha do tempo
| Data | O que aconteceu |
|---|---|
| 1 nov 2023 | Ana publica um vídeo de uma festa privada numa casa noturna em São Paulo, com a legenda "Quando eu for rico, haverá sinais". |
| 3 nov 2023 | Vorcaro manda o link para o Sicário: "Derrubar esse". O Sicário responde que já tinha feito "solicitação referente ao Instagram". Vorcaro corrige: "Insta não. Só o post". |
| 10 nov 2023 | O perfil de Ana é suspenso. A Meta fala em violação das diretrizes, sem dizer qual. |
| 28 nov 2023 | A Justiça manda reativar a conta, por considerar a explicação da Meta genérica demais. Ana recebe R$ 3 mil de indenização. |
| 7 out 2024 | Vorcaro pede a remoção de um perfil que, segundo ele, se passava pela namorada. |
| 9 out 2024 | O Sicário diz que "reforçou o pedido" com "mais urgência". No mesmo dia, a conta é banida pela Meta. |
| nov 2024 | Segundo o MP-CE, o e-mail institucional de uma servidora é acessado por um IP de São Paulo, fora da rede do órgão. |
| 17 nov 2025 | Vorcaro é preso pela primeira vez. No dia seguinte, o Banco Central liquida o Banco Master. |
| 4 mar 2026 | Nova prisão de Vorcaro, na terceira fase da Compliance Zero. O Sicário também é preso. |
| 17 e 18 mai 2026 | O Fantástico revela o uso do e-mail; o MP-CE publica nota confirmando o acesso indevido. |
| 10 set 2026 | O ministro André Mendonça, do STF, levanta o sigilo de documentos da investigação. |
| 11 set 2026 | Os prints e o relatório sobre os ofícios falsos viram notícia. É assim que Ana descobre o "Derrubar esse". |
Um detalhe que importa: os documentos mostram com clareza o uso de ofício falso no caso de outubro de 2024. No caso de Ana, em 2023, aparece a ordem ("Derrubar esse") e a resposta de que um pedido foi feito, mas as reportagens publicadas até agora não detalham por qual canal.
Como o golpe funcionava, passo a passo
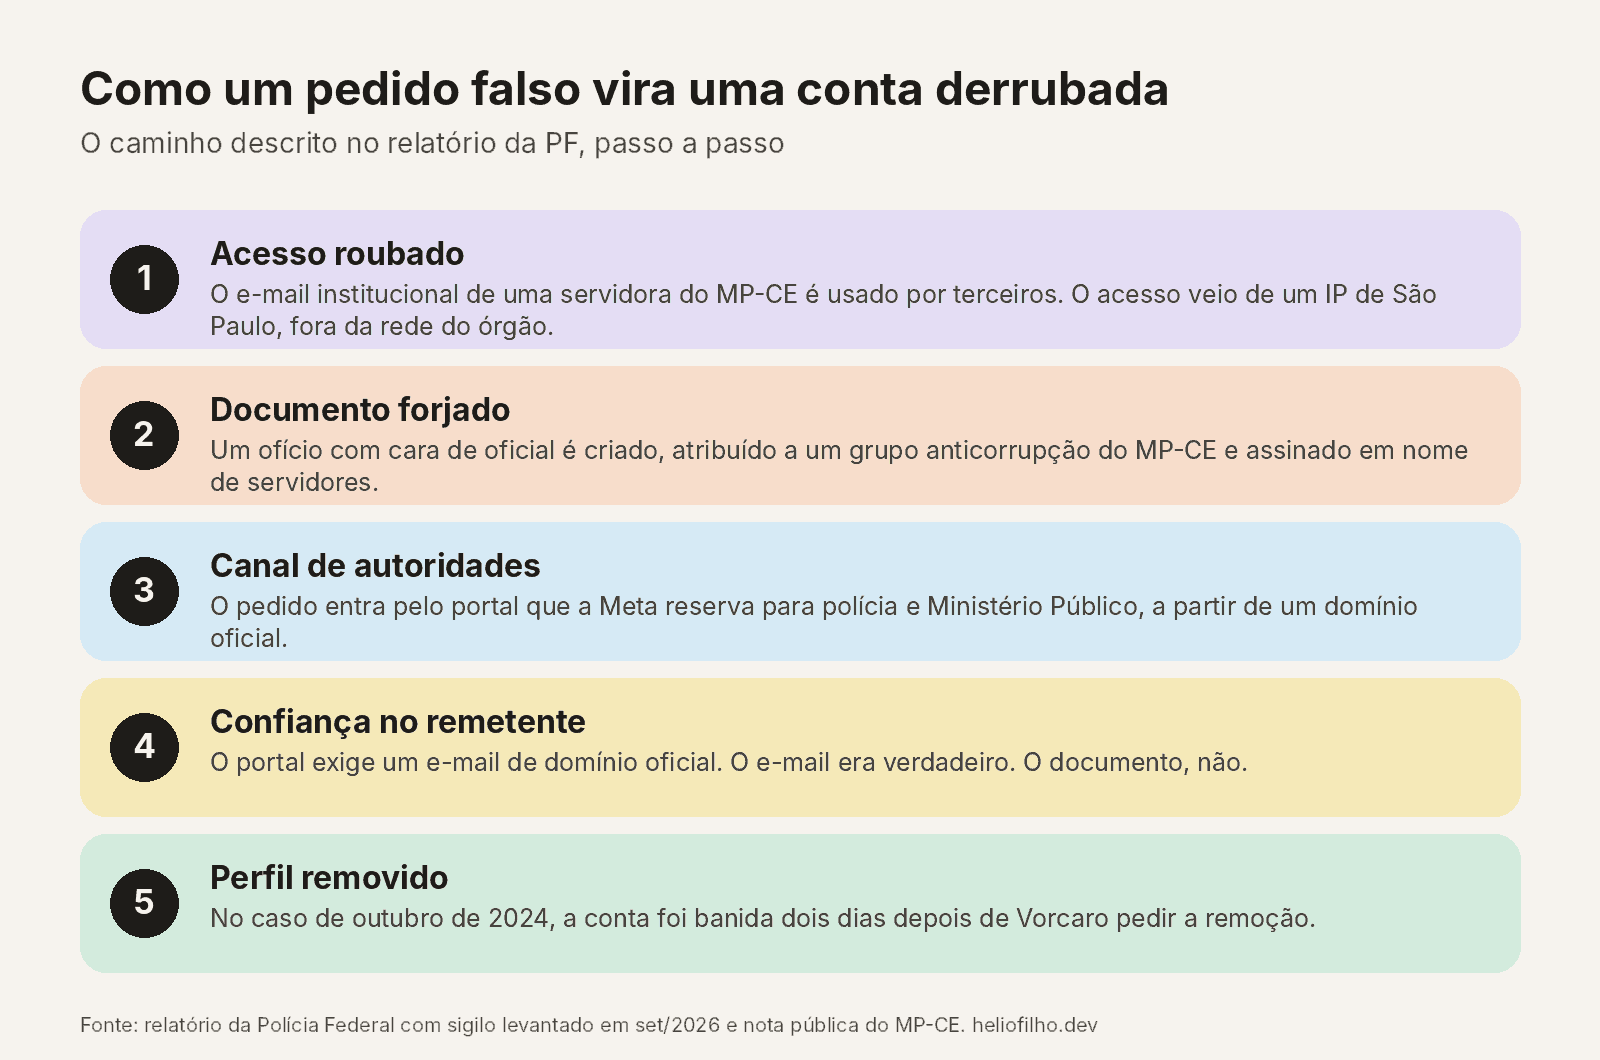
Pensa num prédio com portaria. Morador comum se identifica, espera, às vezes é barrado. Mas se chega alguém de uniforme da polícia com um papel timbrado, o porteiro abre na hora. O porteiro não está errado em confiar na polícia. O problema é quando alguém consegue um uniforme verdadeiro e imprime um papel falso.
- O uniforme: um e-mail oficial de verdade. A Meta só aceita pedidos de autoridades vindos de um "e-mail de um domínio de órgão de aplicação da lei" e diz que não responde pedidos de quem não é autoridade (regras da Meta). O grupo usou a conta de uma servidora do MP-CE. O MP-CE afirma que o acesso partiu de um IP de São Paulo, fora da faixa de endereços do órgão, e que bloqueou a conta e trocou as senhas assim que soube (nota pública). A PF diz que não dá para afirmar se a servidora participou ou se as credenciais dela foram usadas por terceiros.
- O papel timbrado: um ofício forjado. Segundo a PF, foi criado um documento atribuído a um grupo especial anticorrupção do MP-CE, com assinaturas de servidores, para "conferir aparência de legitimidade" ao pedido.
- A porta certa: o portal das autoridades. A Meta mantém um sistema online, o Law Enforcement Online Request System, para polícia e Ministério Público pedirem dados e remoções. É lá que chegam as investigações de verdade.
- A pressa: urgência. No caso de 2024, o Sicário diz ter reforçado o pedido "com mais urgência". Pedido marcado como urgente tende a ser analisado mais rápido. Esse atalho existe por um bom motivo: tem pedido de autoridade que envolve risco à vida.
- O resultado. A conta foi banida em dois dias. Para a PF, isso mostra que "as solicitações encaminhadas produziram efeito imediato", e que essas práticas "comprometem a integridade de sistemas destinados a investigações reais".
Isso tem nome: pedido de emergência falso
O que aparece no caso Vorcaro tem um primo bem documentado no exterior, o fake EDR (Emergency Data Request, pedido de dados de emergência).
Nos EUA, a polícia pode pedir dados a uma big tech sem ordem judicial quando há risco iminente de morte ou ferimento grave. É o EDR. Como não passa por um juiz, a empresa precisa decidir rápido se confia em quem mandou.
- 2021 e 2022. O jornalista Brian Krebs mostrou que adolescentes ligados ao grupo Lapsus$, o mesmo que invadiu Microsoft, Nvidia e Okta, invadiam e-mails de delegacias e vendiam "serviço de intimação" por US$ 100 a 250 por pedido. O Discord atendeu um desses pedidos falsos (Krebs on Security, 2022), e a Bloomberg revelou que Apple e Meta também entregaram dados de usuários a hackers que forjaram pedidos (Al Jazeera, resumindo a Bloomberg).
- Novembro de 2024. O FBI emitiu alerta oficial sobre o aumento de e-mails de polícia invadidos usados para mandar pedidos falsos. Um vendedor dizia ter acesso a e-mails de governo de mais de 25 países e cobrava de US$ 1 mil a 3 mil por pedido aceito (Krebs on Security, 2024).
A diferença do caso brasileiro: em vez de pedir dados de alguém, o objetivo era apagar alguém da plataforma.
Como esses e-mails oficiais são roubados
Ninguém precisa de um ataque de filme para isso. Os caminhos mais comuns, segundo o FBI e empresas de segurança:
- Phishing. Um e-mail falso leva a pessoa a digitar a senha numa página que imita o login do órgão.
- Infostealers. São vírus que roubam as senhas salvas no navegador. Uma máquina pessoal infectada, usada para abrir o e-mail do trabalho, basta. As senhas acabam vendidas em lotes na dark web.
- Senha repetida. A mesma senha usada num site que vazou abre o e-mail corporativo.
- Falta de segundo fator. Sem verificação em duas etapas, a senha sozinha dá acesso total.
No caso do MP-CE, o próprio órgão não informou como a senha foi obtida. O que se sabe é de onde veio o acesso: um IP de São Paulo.
Por que isso é tão difícil de resolver
A falha não está no código do Instagram. Está num processo que depende de confiança, e é aí que a engenharia social funciona melhor.
- Escala. As big techs recebem pedidos de governos do mundo inteiro, todos os dias. Ligar para cada órgão para confirmar cada pedido é lento, e alguns são urgentes de verdade.
- Domínio oficial não prova nada sozinho. Ele prova que o e-mail é de um órgão, não que quem está digitando é quem diz ser.
- O usuário comum não tem a mesma porta. Quem tem a conta derrubada costuma esperar dias por uma revisão automática. Ana só recuperou o perfil na Justiça.
O que ajuda, e o que especialistas pedem há anos:
- Para os órgãos públicos: autenticação resistente a phishing (chave física ou passkey), não só senha e SMS. É a recomendação do próprio FBI.
- Para as plataformas: confirmar pedidos sensíveis por um segundo canal (telefone oficial, cadastro prévio de servidores autorizados) e avisar o usuário afetado sempre que a lei permitir.
- Para você: ative a verificação em duas etapas por aplicativo autenticador no Instagram, guarde os códigos de recuperação e, se tiver a conta derrubada sem explicação clara, junte prints e datas. O caso de Ana mostra que a Justiça aceita o argumento de que uma justificativa genérica não basta.
Pra ir mais fundo
O caso
- Poder360: Vorcaro falsificava ofícios para derrubar perfis de desafetos, diz PF: o resumo mais completo do relatório.
- Revista Oeste: o relatório da PF: com as citações da PF sobre a servidora e o ofício.
- Terra, a partir da BBC News Brasil: o relato de Ana: a história contada por quem perdeu o perfil.
- Bahia Notícias: a troca de mensagens de 2023: o "Derrubar esse" e o "Insta não. Só o post".
Documentos oficiais
- Nota pública do MP-CE sobre o uso do e-mail institucional.
- Diretrizes da Meta para autoridades: o que a Meta exige de um pedido oficial.
A técnica
- Krebs on Security: hackers ganham poder de intimação com pedidos de emergência falsos: a reportagem que expôs o golpe.
- Krebs on Security: FBI alerta para aumento de e-mails de polícia invadidos.
Glossário rápido
- Engenharia social: enganar pessoas, e não sistemas, para conseguir acesso ou uma ação. O "hack" é a confiança.
- Ofício: documento oficial que um órgão público usa para pedir ou comunicar algo a outra instituição.
- Credencial: o login e a senha (ou chave) que dão acesso a uma conta.
- EDR: pedido de dados de emergência feito por autoridade sem ordem judicial, em caso de risco à vida.
- Phishing: mensagem falsa feita para a pessoa entregar a senha.
- Infostealer: vírus que rouba senhas e sessões salvas no computador.
- Autenticação resistente a phishing: login que não pode ser repassado a um site falso, como chaves físicas e passkeys.
Tem mais conteúdo de segurança digital no Cofre. Se quiser receber o próximo antes de virar vídeo, assina a newsletter aqui do lado.