Materiais do vídeo
FaceCheck.IDSite · busca por rosto · pago por créditos↗RobinGitHub · Python · licença MIT↗Airplanes.liveSite · mapa de voos sem filtro · grátis↗Bellingcat ToolkitGuia · centenas de ferramentas de OSINT↗3 ferramentas de OSINT
Uma busca por rosto na web aberta, um agente de IA que pesquisa a dark web por você e um radar de voos sem filtro. Como cada uma funciona por dentro e onde fica o limite do uso responsável.
Se você veio do vídeo, os três links estão aqui embaixo. Mas fica mais um pouco: cada uma dessas ferramentas usa uma tecnologia bem interessante por baixo, e entender como ela funciona é o que separa quem só clica de quem sabe o que está fazendo.
| Ferramenta | O que faz | Preço | Link |
|---|---|---|---|
| FaceCheck.ID | Acha onde um rosto aparece na internet a partir de uma foto | Busca grátis, resultados completos com créditos pagos | facecheck.id |
| Robin | Agente de IA que pesquisa a dark web e devolve um relatório | Grátis e open source (você paga a API do modelo, ou roda local) | GitHub |
| Airplanes.live | Mapa de voos em tempo real, sem esconder aeronaves | Grátis | globe.airplanes.live |
Antes de tudo: OSINT (inteligência de fontes abertas) é investigar usando só informação pública. É o que jornalistas, times de segurança e pesquisadores fazem todo dia. Informação pública não vira terra sem lei, e no fim da página tem um trecho curto sobre onde fica a linha.
1. FaceCheck.ID: o "reconhecimento facial de filme", só que de verdade
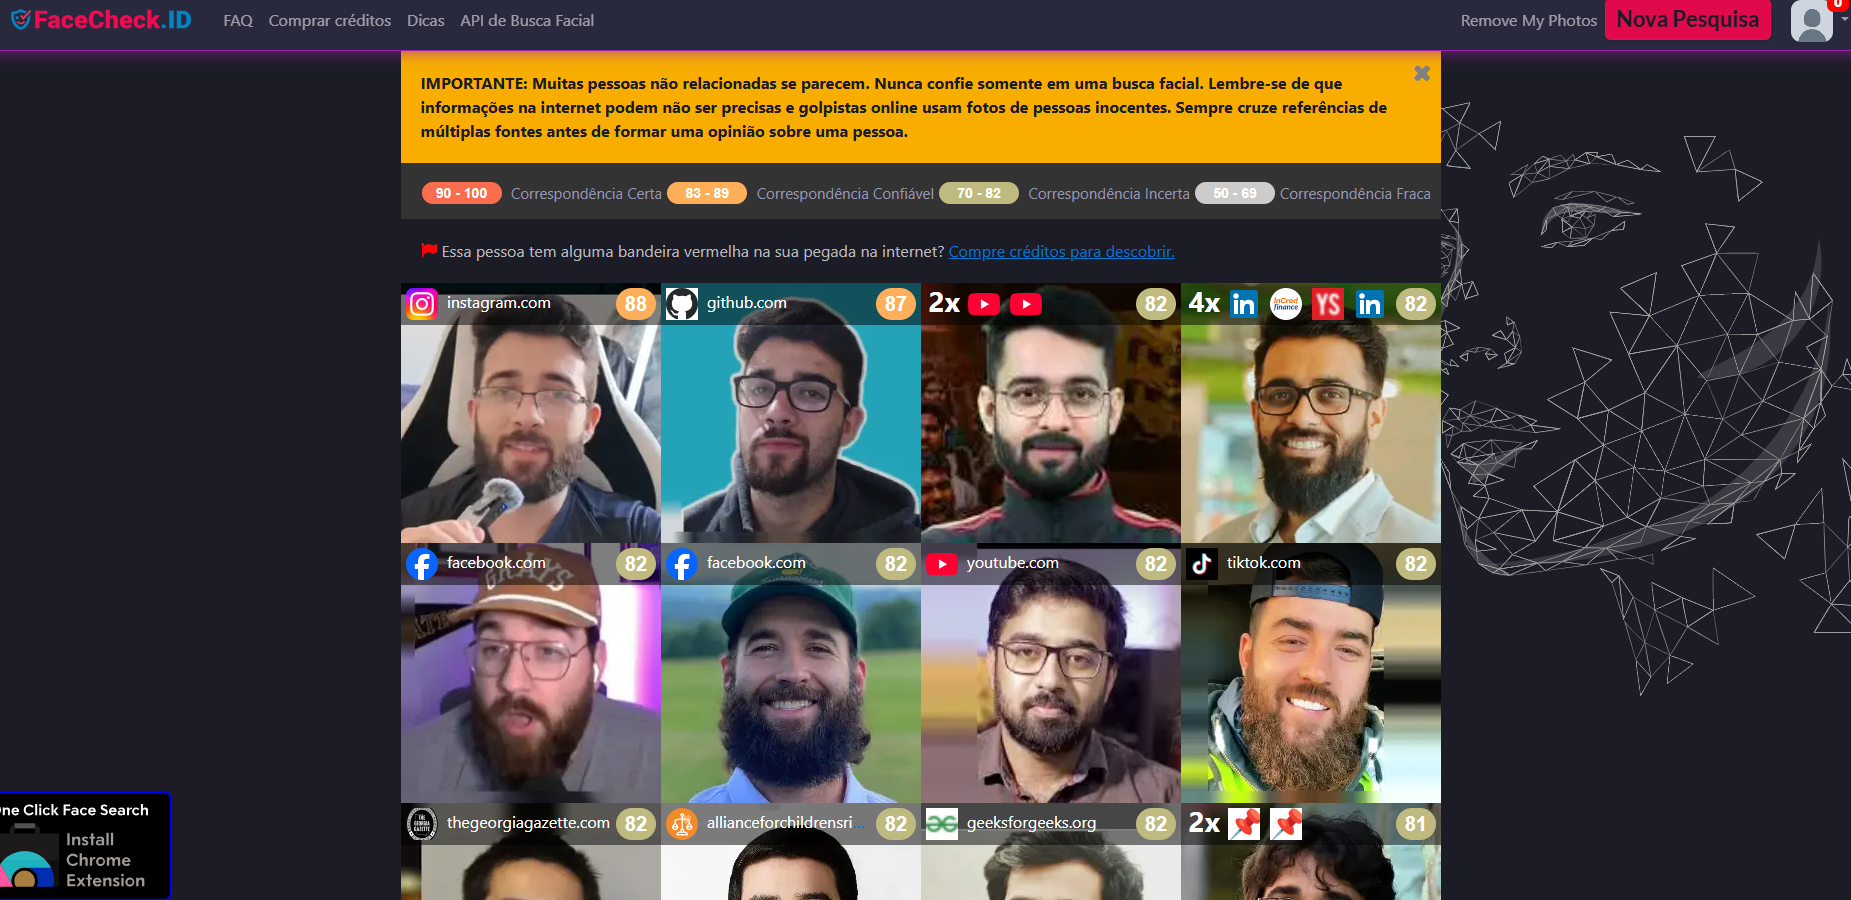
Você manda a foto de um rosto e o FaceCheck procura páginas públicas da internet onde aquele rosto (ou um muito parecido) aparece: sites de notícia, blogs, vídeos, perfis públicos. Cada resultado vem com uma nota de 0 a 100 dizendo o quanto o sistema acha que é a mesma pessoa.
Como funciona por dentro
Pensa numa impressão digital, só que feita de números. O sistema faz três coisas:
- Detecta e alinha o rosto na foto: acha olhos, nariz e boca, endireita a cabeça e recorta.
- Transforma o rosto num vetor, uma lista de algumas centenas de números que descreve as proporções e traços daquele rosto. Isso se chama embedding. Duas fotos da mesma pessoa, em ângulos e luzes diferentes, geram vetores parecidos.
- Compara esse vetor com um índice gigante de rostos que ele coletou antes, buscando os "vizinhos mais próximos". Quanto menor a distância entre os vetores, maior a nota.
O próprio site divide as notas assim: 90 a 100 é "match certo", 83 a 89 "confiante", 70 a 82 "incerto" e 50 a 69 "fraco".
O que ninguém te conta
- Gente parecida existe, e muito. O FaceCheck avisa isso na própria página: "muitas pessoas sem relação são parecidas". O NIST, órgão de padrões dos EUA, testou quase 200 algoritmos de reconhecimento facial e mostrou que a taxa de falso positivo varia bastante conforme idade, sexo e origem étnica da pessoa na foto (relatório NISTIR 8280). Busca "um contra milhões" é exatamente o cenário em que esse erro aparece mais.
- Ver tudo custa dinheiro. A busca mostra prévia de graça, mas os links completos pedem créditos. Quando escrevi este texto, cada busca custava 3 créditos e o pacote mais barato era US$ 19 por 150 créditos, pago em criptomoeda.
- Sua foto de busca não entra no índice. Segundo o FAQ, a imagem enviada é apagada e a busca fica salva só por 24 horas.
- Não indexa crianças e proíbe buscar menores de 18 anos. Também proíbe usar o resultado para decidir crédito, emprego, seguro ou aluguel.
Pra que eu usaria
- Achar onde a sua própria foto está sendo usada. Perfil falso com a sua cara é mais comum do que parece.
- Checar se o "match" do aplicativo de namoro é real ou se as fotos foram roubadas de outra pessoa (golpe do amor é um clássico).
- Verificar uma foto que está viralizando e descobrir a origem.
Se aparecer foto sua que você não quer lá, o FaceCheck tem uma página de remoção, sem custo.
Dica: use uma foto nítida, de frente e com boa luz. E trate o resultado como pista, nunca como prova: abra a página, leia o contexto e procure uma segunda evidência (nome, local, data) antes de concluir qualquer coisa.
2. Robin: um agente de IA que pesquisa a dark web por você
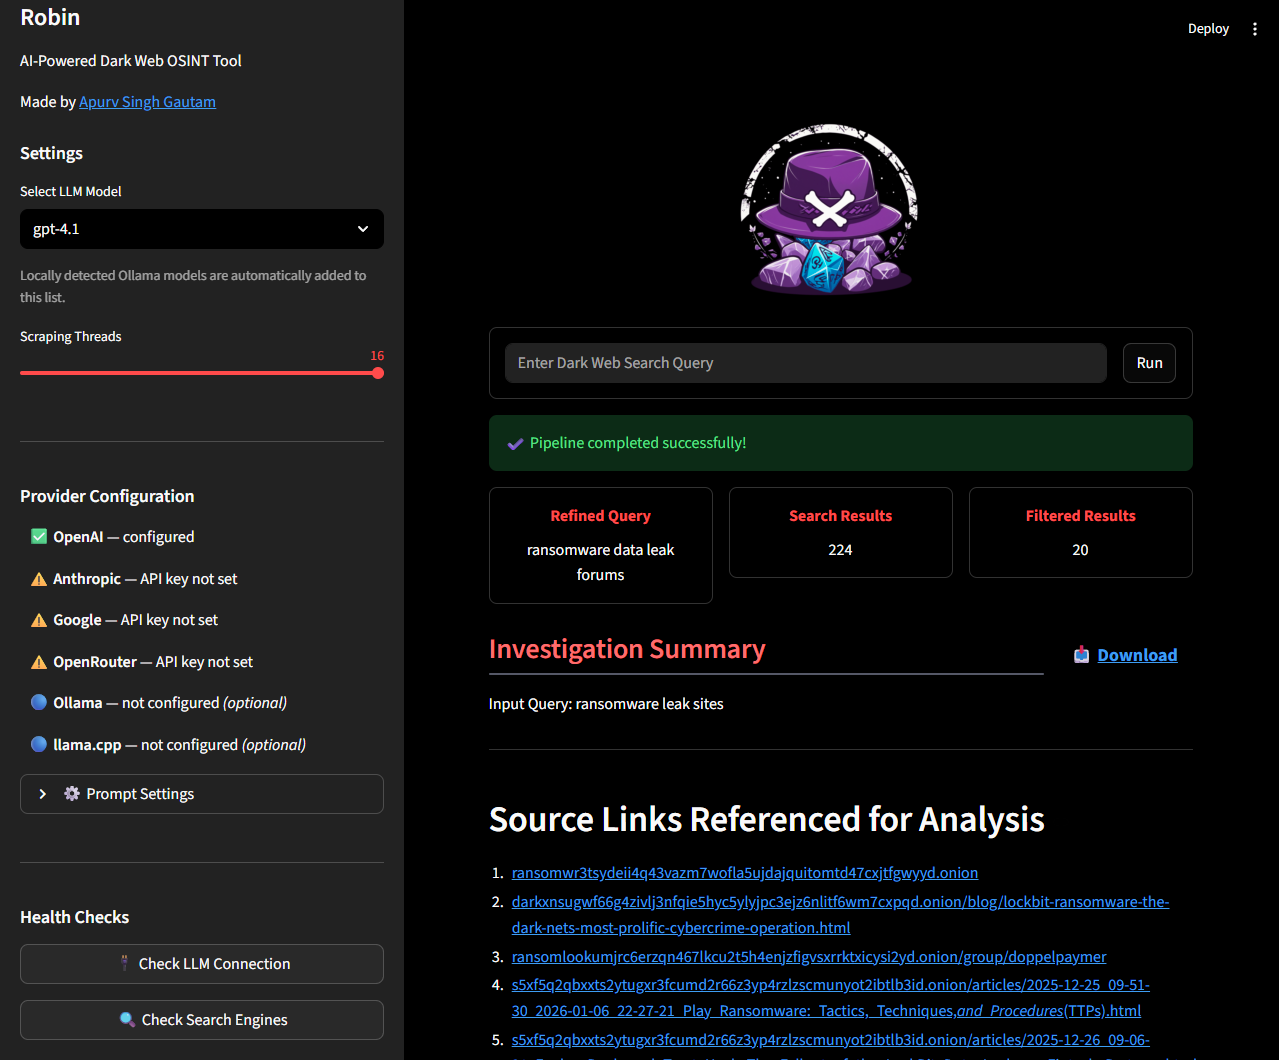
O Robin é um projeto open source criado pelo pesquisador de segurança Apurv Singh Gautam. Você digita o que quer investigar (por exemplo, "vazamento de dados da empresa X") e ele pesquisa em buscadores da dark web, lê as páginas, filtra o que interessa e te entrega um relatório com resumo e os links das fontes. Quando escrevi este texto, o repositório tinha cerca de 7,4 mil estrelas e 1,4 mil forks no GitHub.
Primeiro: o que é a dark web, sem mistério
A internet que você usa é indexada pelo Google. A dark web é um pedaço da internet que só abre por redes de anonimato, sendo a mais famosa a Tor. Lá os sites têm endereços terminados em .onion, e o seu acesso passa por três servidores voluntários diferentes, cada um com uma camada de criptografia (daí o nome The Onion Router, roteador cebola). Ninguém no caminho sabe, ao mesmo tempo, quem você é e o que você está acessando.
Tem muita coisa ilegal lá, e é justamente por isso que times de segurança monitoram esses lugares: é onde aparecem vazamentos de senha, venda de acesso a empresas e anúncios de ataque antes de virarem notícia.
Como o Robin funciona por dentro
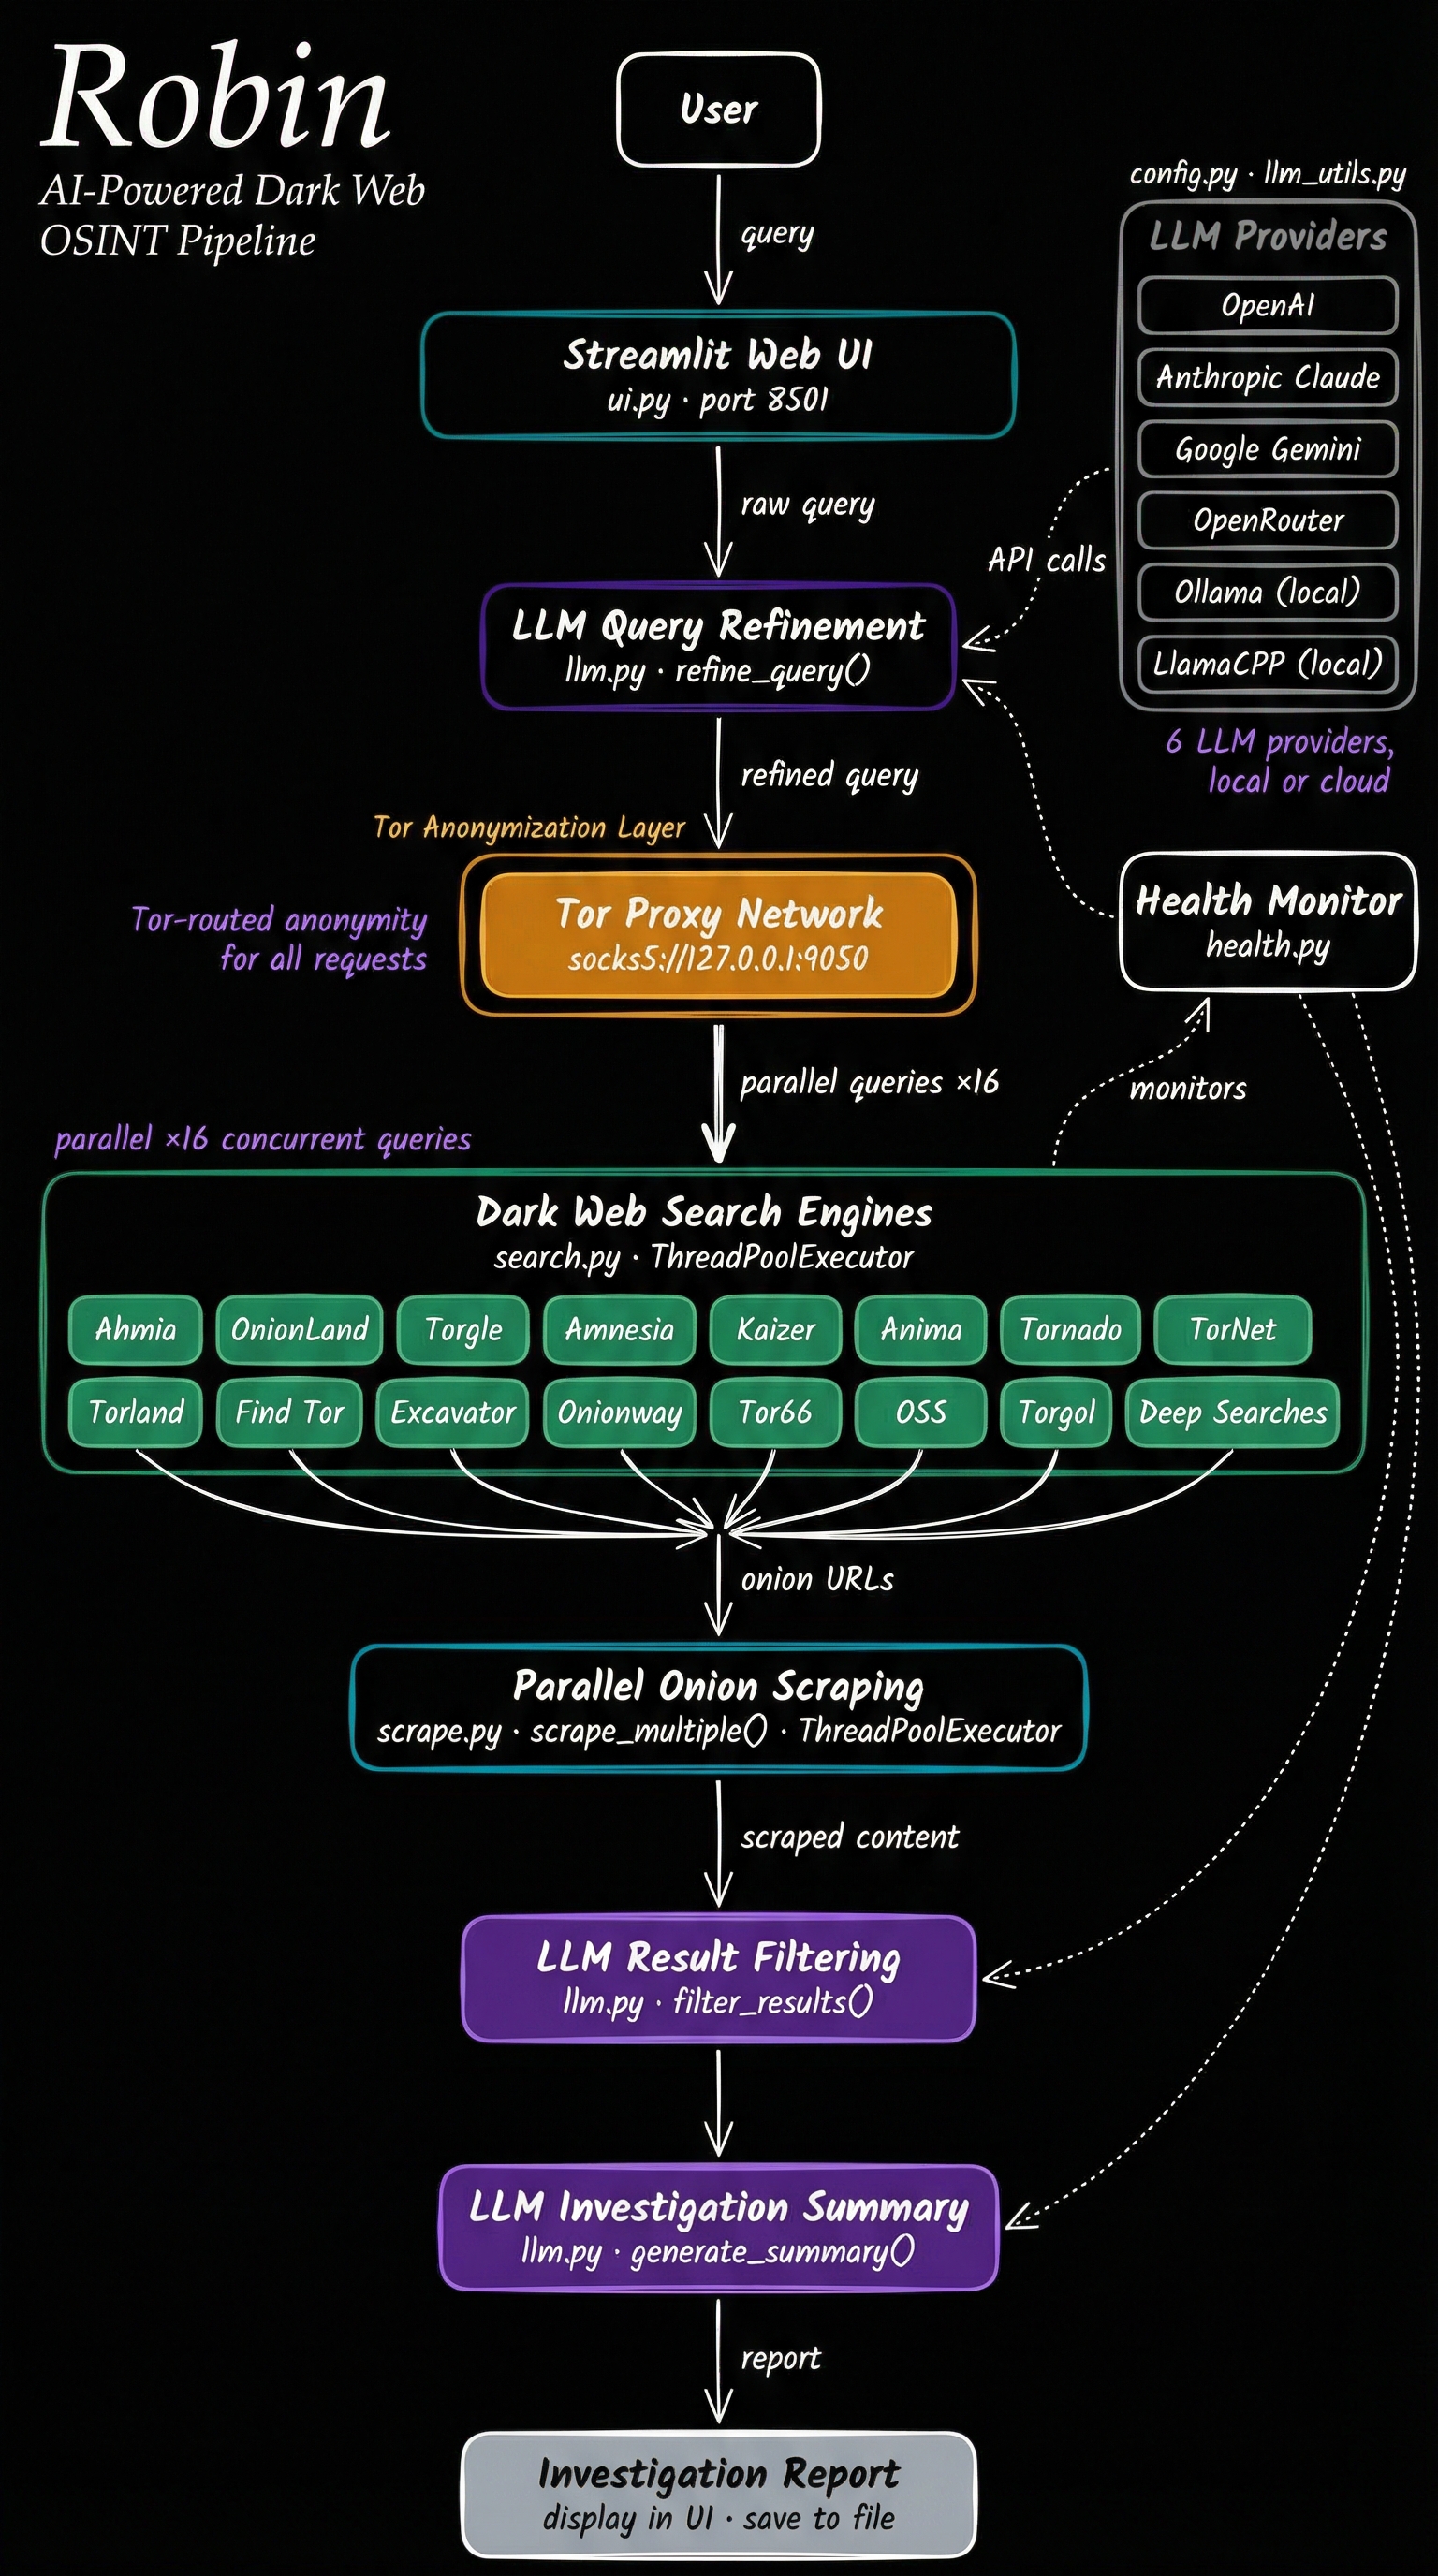
Imagina um estagiário muito rápido que vai a 16 bibliotecas escuras ao mesmo tempo:
- Você escreve a pergunta na interface web (feita em Streamlit, roda em
localhost:8501). - Um LLM reescreve a pergunta para o formato que funciona melhor nos buscadores da dark web (função
refine_query). - A busca sai pela rede Tor e vai, em paralelo, para 16 buscadores
.onion(Ahmia, OnionLand, Torgle e outros). - O Robin raspa as páginas que voltaram, também em paralelo e também via Tor.
- O LLM filtra o que é relevante e descarta o lixo.
- O LLM escreve o relatório final, com resumo, achados e links.
Dois detalhes de engenharia que eu achei muito bem pensados:
- Proteção contra prompt injection. Uma página da dark web pode ter texto escrito para enganar a IA ("ignore as instruções anteriores e..."). O Robin entrega esse conteúdo ao modelo dentro de delimitadores de "dado não confiável" e remove caracteres invisíveis antes, para o modelo ler aquilo como evidência e não como ordem.
- Você escolhe o cérebro. Funciona com OpenAI, Claude, Gemini, Mistral, OpenRouter ou modelos locais via Ollama. E dá para usar como servidor MCP, ou seja, plugar o Robin direto no Claude Code, Claude Desktop ou Codex e pedir a investigação conversando.
"Nem precisa usar o Tor"? Quase
Você não precisa abrir o Tor Browser nem navegar por sites .onion. Mas o Robin usa a rede Tor por baixo. Se você rodar pela imagem Docker (o jeito recomendado), o Tor já vem instalado dentro do container. Rodando direto no seu computador, você instala o Tor antes.
Como começar
- Instale o Docker.
- Crie um arquivo
.envcom a chave de API do modelo que você vai usar (ou deixe vazio e use o Ollama local). - Rode o comando do README:
docker run --rm -v "$(pwd)/.env:/app/.env" --add-host=host.docker.internal:host-gateway -p 8501:8501 apurvsg/robin:latest - Abra
http://localhost:8501no navegador.
Cada investigação leva alguns minutos, porque o Tor é lento por natureza.
Dica: se a sua pergunta envolve algo sensível (nome de empresa, e-mail, pessoa), lembra que o texto vai para a API do provedor do modelo. Para isso, prefira um modelo local com Ollama: nada sai da sua máquina, além do tráfego do Tor.
Quando não usar
O próprio autor avisa no README: a ferramenta é para fins educacionais e investigações legais. Acessar certos conteúdos da dark web é crime dependendo do país, e o Robin baixa o texto das páginas que encontra. Se você não trabalha com segurança, use para entender como funciona, com perguntas genéricas, e não saia abrindo os links do relatório.
3. Airplanes.live: o radar de voos que não esconde ninguém
É um mapa de aviões em tempo real, igual ao Flightradar24 ou FlightAware, com uma diferença: o Airplanes.live diz que "nunca vai filtrar ou ofuscar dados de aeronaves". Isso inclui aviões militares e jatos particulares que os rastreadores comerciais escondem a pedido dos donos.
Como dá para ver um avião do chão
A maioria dos aviões tem um transponder ADS-B: o próprio avião pega a posição do GPS e grita para o mundo, várias vezes por segundo, na frequência de 1090 MHz, "eu sou tal avião, estou aqui, nessa altitude, nessa velocidade". Sem criptografia. Foi feito assim de propósito, para que controladores e outros aviões vejam o tráfego.
Como é um sinal aberto, qualquer pessoa com uma antena, um receptor USB barato de rádio (RTL-SDR) e um Raspberry Pi consegue captar. O Airplanes.live é uma rede de voluntários que fazem exatamente isso e mandam os dados para um mapa comum.
E quando o avião não manda a posição? Aí entra o MLAT (multilateração). Vários receptores ouvem o mesmo sinal em momentos ligeiramente diferentes, e a diferença de tempo de chegada permite calcular de onde ele veio. É um GPS ao contrário.
Por que os outros sites escondem
Nos EUA, a FAA tem dois programas de privacidade para donos de aeronaves:
- LADD: tira o avião do feed de dados que a FAA distribui para sites como FlightAware. Mas o próprio FAQ da FAA diz que isso "não afeta a transmissão ADS-B". O avião continua gritando a posição.
- PIA: troca o código fixo do avião (o endereço ICAO) por um temporário, para dificultar a identificação.
Os rastreadores comerciais respeitam essas listas. Um mapa feito por voluntários que ouvem o sinal direto do ar não depende do feed da FAA, então o avião aparece. E o PIA também não é invisibilidade: um estudo de pesquisadores de Oxford mostrou que, depois de 100 dias, em média 69,2% de uma frota de 100 aviões no programa ainda podia ser rastreada, cruzando código de chamada, faixa de matrícula e padrões de pouso e decolagem (Michel e Strohmeier, 2020).
A história por trás
O maior site sem filtro era o ADS-B Exchange. Em janeiro de 2023 o fundador vendeu o projeto para a JETNET, empresa de dados de aviação com investimento de private equity, e muitos voluntários que alimentavam o mapa se revoltaram (Hackaday). Parte dessa comunidade criou o Airplanes.live, lançado em setembro de 2023, com uma regra de fundação: não ter dono único, para não ser vendido de novo (história contada pelo próprio site).
Como começar
- Abra o mapa em globe.airplanes.live.
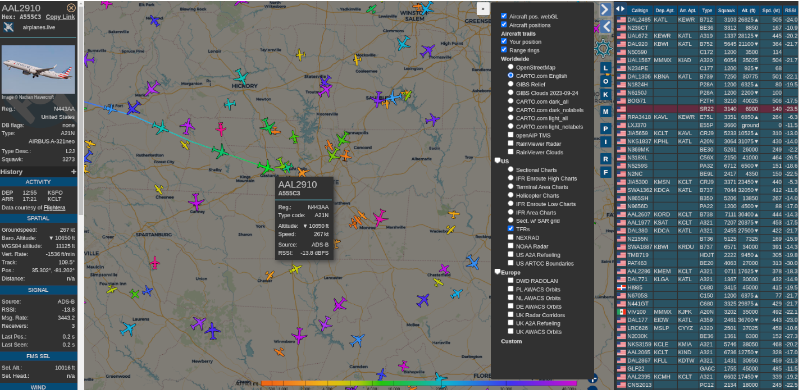
- Clique em qualquer avião para ver matrícula, modelo, altitude, velocidade e rota recente.
- Use os filtros para ver só militares, ou aeronaves com código de emergência (o famoso squawk 7700).
- Se você é dev, tem uma API documentada para puxar os dados em JSON.
Dica: um avião militar só aparece se estiver transmitindo. Em operação real, muitos desligam o transponder. Então o que você vê no mapa é o que eles aceitam mostrar, e isso já conta uma história (treinamento, transporte, reabastecimento).
Quer participar? Se você tem um Raspberry Pi parado, dá para virar um receptor da rede. O passo a passo fica na página Get Started.
Lado a lado
| FaceCheck.ID | Robin | Airplanes.live | |
|---|---|---|---|
| Fonte dos dados | Páginas públicas da web | Buscadores da dark web via Tor | Sinal de rádio aberto dos aviões |
| Tecnologia central | Embeddings de rosto e busca por similaridade | Pipeline com LLM + raspagem paralela | ADS-B + multilateração |
| Precisa instalar? | Não | Sim (Docker) | Não |
| Custo | Créditos para ver resultados | Grátis + API do modelo (ou local) | Grátis |
| Maior risco | Falso positivo e uso para perseguir pessoas | Conteúdo ilegal e vazar dados para a API | Assédio a pessoas pelos voos delas |
Onde fica a linha
Informação pública não é permissão para tudo. No Brasil:
- Rosto é dado biométrico, e dado biométrico é dado pessoal sensível pela LGPD (art. 5º, II, da Lei 13.709/2018). Empresa que usa isso precisa de base legal específica.
- Perseguir alguém é crime. Desde 2021 o Código Penal tem o crime de perseguição, o stalking (art. 147-A, incluído pela Lei 14.132/2021). Usar busca facial ou rastreio de jato para seguir uma pessoa entra aí.
- Acessar a rede Tor não é crime. Comprar, baixar ou distribuir conteúdo ilegal que está lá, sim.
A regra que eu uso: se eu não teria coragem de explicar para a pessoa investigada o que fiz e por quê, não faço.
Pra ir mais fundo
Guias e métodos
- Bellingcat Online Investigations Toolkit: o catálogo de ferramentas da Bellingcat, um dos grupos de jornalismo investigativo mais conhecidos por trabalhar com fontes abertas, com notas de uso e limites de cada uma. A ficha do FaceCheck lá é ótima.
- Protocolo de Berkeley sobre Investigações Digitais de Fontes Abertas (ONU e Universidade da Califórnia): o padrão internacional de como coletar e preservar evidência digital de forma ética e válida.
- OSINT Framework: mapa clicável de ferramentas organizado por tipo de busca.
Estudos
- NISTIR 8280: efeitos demográficos em reconhecimento facial: o estudo de referência sobre onde esses sistemas erram mais.
- Flying in Private Mode: o estudo de Oxford sobre por que o programa de privacidade da FAA não esconde tanto quanto promete.
Documentação oficial
- Privacidade de ADS-B na FAA: como funcionam LADD e PIA, direto da fonte.
- Repositório de ferramentas de OSINT para dark web, do mesmo autor do Robin: a lista que inspirou o projeto.
- Perguntas frequentes do Tor Project: o que o Tor protege e o que ele não protege.
Glossário rápido
- OSINT: Open Source Intelligence. Investigar usando só informação pública.
- Embedding: lista de números que representa algo (um rosto, um texto) de um jeito que coisas parecidas ficam com números parecidos.
- Falso positivo: quando o sistema diz "é a mesma pessoa" e não é.
- LLM: modelo de linguagem, o tipo de IA por trás do ChatGPT e do Claude.
- Tor / .onion: rede que esconde quem acessa o quê passando a conexão por três servidores;
.onionsão os sites que só existem dentro dela. - MCP: protocolo que deixa um assistente de IA usar ferramentas externas, como o Robin.
- ADS-B: sistema em que o avião transmite a própria posição por rádio, aberto para quem quiser ouvir.
- MLAT: técnica que descobre a posição de um sinal pela diferença de tempo em que ele chega a vários receptores.
Tem mais achado desse tipo no Cofre. Se quiser receber o próximo antes de virar vídeo, assina a newsletter aqui do lado.